SPF, DKIM và DMARC là gì? Cách xác thực email tên miền
Tìm hiểu vai trò của SPF, DKIM, DMARC và những bước cần chuẩn bị trước khi cấu hình DNS. Hướng dẫn giúp quản trị viên xác thực email tên miền đúng cách, hạn chế giả mạo và dễ theo dõi kết quả.
Email dùng tên miền doanh nghiệp giúp giao tiếp chuyên nghiệp, nhưng cũng có thể bị kẻ xấu giả mạo địa chỉ người gửi. SPF, DKIM và DMARC là ba cơ chế xác thực được cấu hình qua DNS, giúp máy chủ nhận email kiểm tra nguồn gửi và mức độ đáng tin cậy của thư. Bài viết giải thích chức năng từng bản ghi, những thông tin cần chuẩn bị và quy trình cấu hình để quản trị viên triển khai có kiểm soát.
SPF, DKIM và DMARC là gì?
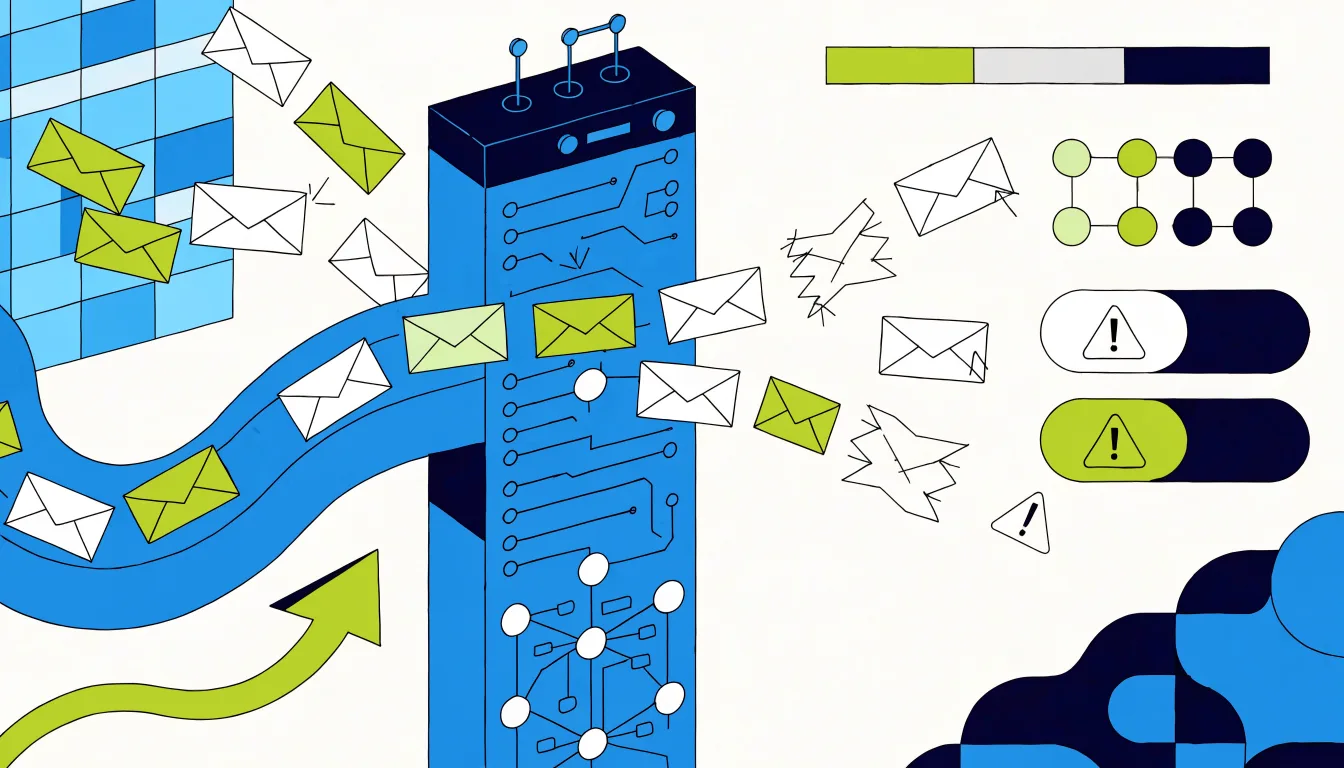
Minh họa ba lớp xác thực email SPF, DKIM và DMARC kết nối với DNS tên miền
SPF, DKIM và DMARC bổ trợ cho nhau nhưng không thay thế lẫn nhau. Chúng giúp máy chủ nhận email đánh giá thư dựa trên thông tin tên miền, chữ ký số và chính sách do chủ sở hữu tên miền công bố. Ba cơ chế này không thể bảo đảm mọi email đều vào hộp thư đến, nhưng cấu hình đúng giúp giảm nguy cơ thư bị giả mạo hoặc bị đánh giá là không đáng tin.
SPF kiểm tra máy chủ gửi
SPF (Sender Policy Framework) là bản ghi TXT trong DNS, liệt kê các máy chủ hoặc dịch vụ được phép gửi email thay mặt cho một tên miền. Khi nhận thư, máy chủ đích có thể đối chiếu địa chỉ IP gửi với chính sách SPF của tên miền liên quan.
Ví dụ, doanh nghiệp có thể gửi thư từ máy chủ riêng, nền tảng gửi thư giao dịch và dịch vụ email doanh nghiệp. Nếu các nguồn này chưa được đưa vào chính sách SPF phù hợp, thư gửi đi có thể không vượt qua bước kiểm tra SPF. Vì vậy, cần biết đầy đủ những hệ thống thực sự được phép gửi trước khi tạo bản ghi.
SPF không mã hóa email, không xác minh nội dung thư và cũng không tự ngăn chặn mọi hình thức giả mạo. Đây là một phần của hệ thống xác thực, cần phối hợp với DKIM và DMARC.
DKIM xác minh chữ ký của email
DKIM (DomainKeys Identified Mail) gắn một chữ ký số vào email gửi đi. Máy chủ gửi dùng khóa riêng để tạo chữ ký; khóa này không công khai. Máy chủ nhận truy vấn khóa công khai trong DNS để kiểm tra chữ ký và xác định email có bị thay đổi sau khi được ký hay không.
Bản ghi DKIM thường được tạo theo hướng dẫn của dịch vụ gửi email, gồm một selector và giá trị khóa công khai. Selector cho máy chủ biết cần tra cứu khóa nào. Do đó, tên bản ghi thường có dạng selector._domainkey.example.com, nhưng tên và giá trị cụ thể phải lấy từ hệ thống gửi thư đang sử dụng.
DKIM không chứng minh rằng nội dung email là an toàn hoặc người gửi là người mà người nhận biết. Nó giúp xác nhận tính toàn vẹn của thư và liên kết chữ ký với một tên miền.
DMARC đặt chính sách xử lý email
DMARC (Domain-based Message Authentication, Reporting and Conformance) sử dụng kết quả SPF, DKIM và cơ chế căn chỉnh tên miền để đưa ra chính sách cho email có địa chỉ người gửi hiển thị thuộc tên miền của bạn. DMARC còn hỗ trợ nhận báo cáo tổng hợp, giúp quản trị viên nhận diện nguồn gửi hợp lệ và bất thường.
Ba chính sách phổ biến là none, quarantine và reject. none yêu cầu theo dõi, không chỉ định xử lý mạnh hơn; quarantine đề nghị máy chủ nhận đưa thư không đạt kiểm tra vào khu vực cách ly; reject đề nghị từ chối thư. Đây là chính sách được công bố qua DNS, còn cách xử lý cuối cùng phụ thuộc máy chủ nhận.
DMARC có thể đạt khi SPF hoặc DKIM vượt qua kiểm tra và tên miền xác thực phù hợp với tên miền trong địa chỉ From hiển thị. Vì vậy, một email vượt SPF hoặc có chữ ký DKIM hợp lệ chưa chắc đã đạt DMARC nếu tên miền không căn chỉnh.
Chuẩn bị trước khi cấu hình bản ghi DNS
Quản trị viên rà soát nguồn gửi email và bản ghi DNS trước khi cấu hình
Trước khi thêm hoặc sửa bản ghi, hãy kiểm kê mọi hệ thống đang gửi email thay mặt tên miền. Việc này đặc biệt quan trọng khi doanh nghiệp dùng nhiều nền tảng, hoặc vừa chuyển dịch vụ gửi thư. Bỏ sót một nguồn gửi có thể khiến email hợp lệ thất bại sau khi thay đổi chính sách.
Lập danh sách nguồn gửi và thông tin DNS
Ghi lại các nguồn gửi đang dùng, chẳng hạn máy chủ email doanh nghiệp, ứng dụng gửi thông báo, hệ thống hóa đơn và nền tảng gửi thư tiếp thị. Với mỗi nguồn, xác nhận tài liệu cấu hình chính thức về SPF, DKIM và cách thiết lập DMARC. Không tự suy đoán giá trị include, selector hoặc khóa DKIM.
Đồng thời, xác định nơi quản lý DNS của tên miền và kiểm tra quyền truy cập. Bản ghi có thể được quản lý tại nhà đăng ký tên miền hoặc đơn vị cung cấp DNS, không nhất thiết nằm ở nơi lưu trữ website. Nên lưu lại các giá trị hiện có trước khi chỉnh sửa để có thể đối chiếu hoặc khôi phục khi cần.
Kiểm tra bản ghi hiện tại
Tra cứu TXT của tên miền gốc, các selector DKIM và _dmarc. Kiểm tra xem đã có SPF hay chưa, tên bản ghi có trùng không và chính sách DMARC hiện tại là gì. Một tên miền không nên có nhiều bản ghi SPF riêng biệt; nếu có nhiều nguồn gửi, cần tổng hợp chúng vào một chính sách thay vì tạo thêm bản ghi SPF.
SPF có giới hạn số lần tra cứu DNS đối với các cơ chế làm phát sinh tra cứu. Khi thêm nhiều dịch vụ, hãy kiểm tra giới hạn này và làm theo khuyến nghị của nhà cung cấp. Không đưa một máy chủ hoặc dịch vụ vào SPF nếu bạn chưa xác nhận đó là nguồn gửi hợp lệ.
Chuẩn bị địa chỉ nhận báo cáo
Nếu muốn theo dõi báo cáo DMARC, hãy tạo hoặc chọn địa chỉ nhận báo cáo riêng, ví dụ [email protected]. Địa chỉ này cần được kiểm tra và có phương án xử lý báo cáo phù hợp. Báo cáo tổng hợp có thể chứa nhiều thông tin kỹ thuật; hãy giới hạn người có quyền truy cập và cân nhắc cách lưu trữ dữ liệu.
Cách cấu hình SPF, DKIM và DMARC
Nên triển khai theo thứ tự từ xác định nguồn gửi, cấu hình xác thực, theo dõi kết quả đến điều chỉnh chính sách. Hãy thay các giá trị minh họa bằng thông tin chính xác từ dịch vụ của bạn; không sao chép nguyên bản ghi mẫu vào DNS nếu chưa kiểm tra.
Bước 1: Tạo hoặc cập nhật SPF
Trong giao diện DNS, tạo bản ghi TXT tại tên miền gốc theo hướng dẫn của các hệ thống gửi thư. Một cấu trúc minh họa là v=spf1 ... ~all; phần dấu ba chấm phải được thay bằng các cơ chế hợp lệ, lấy từ tài liệu của những nguồn gửi bạn đã kiểm kê. ~all thường thể hiện chế độ soft fail, nhưng lựa chọn cuối cùng cần phù hợp với cấu hình thực tế.
Nếu đã có SPF, hãy chỉnh sửa bản ghi hiện hữu để bổ sung nguồn hợp lệ, không tạo thêm một bản ghi SPF thứ hai. Xóa nguồn cũ chỉ sau khi xác nhận hệ thống đó không còn gửi thư. Nếu tên miền dùng một bên để gửi email, hãy làm theo giá trị SPF mà bên đó cung cấp.
Bước 2: Bật DKIM trên từng hệ thống gửi
Trong trang quản trị của mỗi dịch vụ gửi email, bật DKIM để hệ thống cung cấp selector và khóa công khai. Tạo bản ghi TXT hoặc loại bản ghi được hướng dẫn tại đúng tên selector. Một số hệ thống yêu cầu bản ghi CNAME; hãy làm theo tài liệu của hệ thống thay vì mặc định dùng TXT.
Sau khi DNS được cập nhật, quay lại trang quản trị dịch vụ để xác minh bản ghi và hoàn tất việc bật ký DKIM. Nếu có nhiều hệ thống gửi, mỗi hệ thống có thể cần selector riêng. Giữ khóa riêng an toàn và không đưa khóa này vào DNS hoặc chia sẻ công khai.
Bước 3: Thêm bản ghi DMARC với chính sách theo dõi
Tạo bản ghi TXT tại _dmarc.example.com. Khi bắt đầu, quản trị viên thường chọn chính sách theo dõi như p=none, đồng thời khai báo địa chỉ nhận báo cáo nếu cần. Ví dụ minh họa: v=DMARC1; p=none; rua=mailto:[email protected]. Hãy thay tên miền và địa chỉ bằng giá trị thực tế.
Quan sát báo cáo để tìm các nguồn gửi hợp lệ chưa được xác thực hoặc chưa căn chỉnh. Chỉ cân nhắc chuyển sang quarantine hay reject sau khi đã xác định các luồng thư cần thiết đều được xử lý đúng. Thay đổi chính sách quá sớm có thể làm ảnh hưởng email hợp lệ, nhất là thư gửi từ ứng dụng hoặc dịch vụ ít được kiểm tra.
Kiểm tra và theo dõi sau cấu hình
Theo dõi kết quả xác thực email và phát hiện thư chưa đạt kiểm tra
Sau khi cập nhật DNS, gửi email thử từ từng hệ thống đã kê khai đến một hộp thư có thể xem phần tiêu đề thư. Tìm kết quả xác thực như SPF, DKIM và DMARC; kiểm tra cả tên miền được ghi nhận, không chỉ nhìn vào trạng thái pass hoặc fail. Kết quả giúp phát hiện cấu hình sai tên bản ghi, sai giá trị hoặc vấn đề căn chỉnh.
Nếu chưa thấy kết quả mới, hãy kiểm tra lại bản ghi tại đúng hệ thống DNS có thẩm quyền, tên bản ghi và giá trị TXT. DNS có thể cần thời gian để cập nhật theo TTL và bộ nhớ đệm; đừng vội tạo các bản ghi trùng lặp khi thay đổi chưa được phản ánh ở mọi nơi.
Khi thư không đạt kiểm tra, hãy lần lượt xác nhận:
Máy chủ gửi có nằm trong chính sách SPF không và tên miền SPF được kiểm tra có đúng không.
DKIM đã được bật, selector có chính xác và chữ ký có được thêm vào thư không.
Tên miền SPF hoặc DKIM có căn chỉnh với tên miền trong địa chỉ From để DMARC đạt không.
Có dịch vụ gửi hợp lệ nào bị bỏ sót hoặc bản ghi DNS nào bị nhập sai không.
Tiếp tục xem báo cáo DMARC định kỳ, đặc biệt sau khi thêm ứng dụng, thay đổi máy chủ email hoặc chuyển dịch vụ. Ghi lại thay đổi và thông báo cho các nhóm quản lý hệ thống liên quan để tránh phát sinh nguồn gửi không được xác thực.
Lưu ý để cấu hình an toàn và ổn định
Không nên chuyển thẳng sang chính sách DMARC nghiêm ngặt khi chưa kiểm kê đầy đủ nguồn gửi. Hãy ưu tiên quan sát, xử lý các lỗi xác thực, rồi mới tăng mức bảo vệ theo từng giai đoạn. Cũng cần nhớ rằng SPF, DKIM và DMARC không thay thế các biện pháp bảo vệ khác như lọc thư rác, bảo mật tài khoản hay quy trình xử lý sự cố.
Khi thay đổi DNS, nên lưu cấu hình cũ, kiểm tra kỹ tên bản ghi và tránh chỉnh sửa đồng thời nhiều thành phần nếu chưa có kế hoạch kiểm thử. Nếu không chắc giá trị nào cần dùng, hãy đối chiếu tài liệu của hệ thống gửi email hoặc nhờ quản trị viên DNS kiểm tra trước khi áp dụng.
Kết luận
SPF xác định nguồn gửi được phép, DKIM xác minh chữ ký của email, còn DMARC công bố chính sách và hỗ trợ theo dõi kết quả xác thực. Để cấu hình SPF DKIM DMARC đúng cách, hãy bắt đầu bằng việc kiểm kê mọi nguồn gửi, rà soát DNS hiện tại, triển khai từng bản ghi và theo dõi trước khi siết chính sách. Nếu đang chuẩn bị xác thực email tên miền, bạn có thể dùng các bước trong bài làm danh sách kiểm tra và trao đổi với đơn vị quản lý hệ thống khi cần xác minh giá trị DNS.
VPS Managed và VPS Unmanaged khác nhau chủ yếu ở trách nhiệm quản trị, mức độ chủ động và kỹ năng cần có. Bài viết giúp bạn so sánh để chọn loại VPS phù hợp.