DNSSEC là gì? Cách bật để bảo vệ tên miền khỏi giả mạo
DNSSEC giúp trình phân giải xác thực dữ liệu DNS, giảm nguy cơ người dùng bị dẫn đến địa chỉ giả mạo. Tìm hiểu cơ chế hoạt động, giới hạn và các bước bật DNSSEC cho tên miền.
- 9 phút đọc
- 0 lượt xem
Mục lục11
- DNSSEC là gì?
- DNSSEC giúp xác thực dữ liệu DNS như thế nào?
- Vì sao nên quan tâm đến bảo mật DNS?
- Cách bật DNSSEC cho tên miền
- Những lỗi cần tránh khi cấu hình DNSSEC
- Cách kiểm tra DNSSEC sau khi bật
- Câu hỏi thường gặp về DNSSEC
- Bật DNSSEC có làm website chậm hơn không?
- DNSSEC có thay thế chứng chỉ SSL/TLS không?
- Có nên bật DNSSEC cho mọi tên miền?
- Kết luận
DNS giúp trình duyệt tìm đúng máy chủ khi người dùng nhập tên miền. Tuy nhiên, nếu dữ liệu DNS bị giả mạo trên đường truy vấn, khách truy cập có thể bị chuyển đến địa chỉ không mong muốn mà không nhận ra. DNSSEC được thiết kế để giúp phát hiện loại can thiệp này bằng cách xác thực nguồn gốc và tính toàn vẹn của dữ liệu DNS.
Bài viết dưới đây giải thích DNSSEC là gì, cách cơ chế này hoạt động và những điều cần kiểm tra trước khi bật. Các bước có thể khác nhau tùy nhà đăng ký tên miền và nhà cung cấp DNS, vì vậy hãy đối chiếu hướng dẫn trong trang quản trị dịch vụ bạn đang sử dụng.
DNSSEC là gì?
DNSSEC là viết tắt của Domain Name System Security Extensions, tập hợp các phần mở rộng bảo mật cho hệ thống DNS. Công nghệ này bổ sung chữ ký số vào các bản ghi DNS để trình phân giải có hỗ trợ DNSSEC kiểm tra dữ liệu nhận được có đúng với dữ liệu đã được đơn vị quản lý vùng DNS ký hay không.
Nếu xác thực thành công, trình phân giải có cơ sở tin rằng dữ liệu không bị sửa đổi và được liên kết với chuỗi tin cậy của tên miền. Nếu dữ liệu có chữ ký sai, thiếu thông tin bắt buộc hoặc không khớp với cấu hình ở cấp tên miền cha, trình phân giải có thể đánh dấu câu trả lời là không hợp lệ và từ chối sử dụng.
Điểm quan trọng là DNSSEC không mã hóa truy vấn DNS. Nó không che giấu tên miền mà người dùng đang tra cứu, cũng không thay thế HTTPS. Vai trò chính của DNSSEC là xác thực dữ liệu DNS, góp phần tăng cường bảo mật DNS trước một số hình thức giả mạo và can thiệp.
DNSSEC giúp xác thực dữ liệu DNS như thế nào?
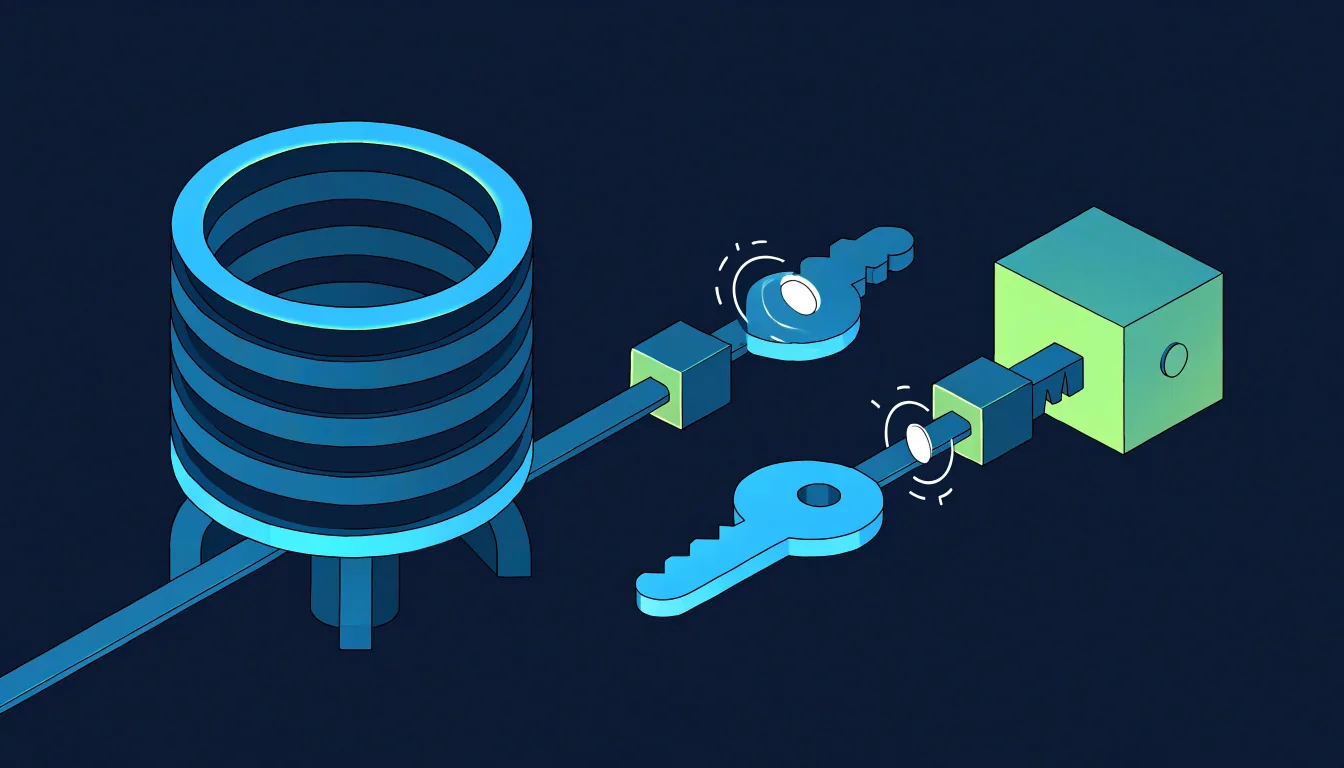
Có thể hình dung DNSSEC như một chuỗi xác nhận bắt đầu từ gốc DNS và đi qua từng cấp tên miền. Mỗi cấp dùng bản ghi mật mã để liên kết dữ liệu của mình với cấp bên trên. Trình phân giải kiểm tra lần lượt chuỗi này thay vì chỉ nhận câu trả lời DNS mà không xác minh.
Các thành phần thường gặp gồm:
- DNSKEY: bản ghi công khai chứa khóa dùng để xác minh chữ ký của vùng DNS.
- RRSIG: chữ ký số đi kèm một nhóm bản ghi DNS. Trình phân giải dùng khóa công khai tương ứng để kiểm tra chữ ký và thời hạn hiệu lực.
- DS: bản ghi được lưu ở vùng cha, thường tại nơi quản lý tên miền. DS chứa giá trị được tạo từ DNSKEY của vùng con, giúp nối chuỗi tin cậy giữa hai cấp.
- NSEC hoặc NSEC3: bản ghi hỗ trợ chứng minh một tên hoặc loại bản ghi không tồn tại trong vùng DNS, thay vì để kẻ tấn công tự tạo câu trả lời phủ định.
Khi người dùng hỏi địa chỉ của một tên miền, trình phân giải có DNSSEC sẽ kiểm tra chữ ký của dữ liệu và đối chiếu DS với DNSKEY. Quá trình xác minh tiếp tục theo chuỗi từ vùng gốc, qua phần mở rộng tên miền, đến tên miền cần truy vấn. Nếu mọi mắt xích hợp lệ, kết quả được chấp nhận. Nếu phát hiện mâu thuẫn, dữ liệu có thể bị loại bỏ và truy vấn trả về lỗi, chẳng hạn SERVFAIL.
Vì vậy, DNSSEC không tự ngăn mọi cuộc tấn công hay bảo đảm website luôn hoạt động. Nó giúp bên truy vấn phát hiện dữ liệu không đáng tin cậy khi chuỗi xác thực được cấu hình đúng và trình phân giải có thực hiện kiểm tra.
Vì sao nên quan tâm đến bảo mật DNS?
DNS là một phần thiết yếu trong quá trình kết nối đến website, dịch vụ email và các ứng dụng trực tuyến. Nếu người dùng nhận được câu trả lời DNS sai, họ có thể bị chuyển đến một máy chủ khác với dự định. Trang giả mạo có thể được dùng để lừa cung cấp thông tin đăng nhập hoặc dữ liệu nhạy cảm.
DNSSEC giúp giảm rủi ro giả mạo câu trả lời DNS bằng cách cung cấp cơ chế kiểm tra chữ ký. Điều này hữu ích với tổ chức có website, hệ thống email hoặc dịch vụ trực tuyến phụ thuộc vào tên miền. Tuy nhiên, DNSSEC không thay thế các biện pháp bảo mật khác. Website vẫn cần HTTPS, tài khoản quản trị cần xác thực phù hợp và máy chủ cần được bảo vệ, cập nhật thường xuyên.
Cũng cần phân biệt DNSSEC với DNS over HTTPS (DoH) hoặc DNS over TLS (DoT). DoH và DoT bảo vệ đường truyền giữa thiết bị và trình phân giải trong một số trường hợp; DNSSEC xác thực dữ liệu DNS. Các công nghệ này giải quyết những vấn đề khác nhau và có thể bổ trợ cho nhau.
Cách bật DNSSEC cho tên miền
Cách bật DNSSEC phụ thuộc vào nơi lưu trữ DNS và nhà đăng ký tên miền. Trước khi thao tác, hãy xác nhận cả hai bên có hỗ trợ DNSSEC và kiểm tra tài liệu hướng dẫn cụ thể. Thông thường, quy trình gồm các bước sau:
- Xác định nơi quản lý DNS và tên miền. Kiểm tra nameserver đang được khai báo cho tên miền, đơn vị cung cấp vùng DNS và tài khoản quản lý tên miền. Đây có thể là hai dịch vụ khác nhau.
- Kiểm tra trạng thái hỗ trợ. Tìm mục DNSSEC trong trang quản trị DNS hoặc hỏi bộ phận hỗ trợ. Đồng thời xác nhận nhà đăng ký có cho phép khai báo DS ở cấp tên miền cha. Tính năng có thể phụ thuộc vào phần mở rộng tên miền.
- Bật ký DNS tại nhà cung cấp DNS. Nếu được hỗ trợ, bật DNSSEC cho vùng DNS. Hệ thống có thể tự tạo và quản lý khóa, hoặc cung cấp thông tin khóa để bạn theo dõi. Không tự tạo hay nhập khóa theo phỏng đoán.
- Lấy thông tin DS cần thiết. Sau khi vùng DNS được ký, nhà cung cấp thường hiển thị các giá trị DS, chẳng hạn key tag, thuật toán, loại băm và digest. Sao chép chính xác các giá trị theo định dạng mà trang quản trị tên miền yêu cầu.
- Khai báo DS tại nơi quản lý tên miền. Nhập DS ở nhà đăng ký hoặc đơn vị quản lý cấp cao hơn theo hướng dẫn. Một số nền tảng có thể tự đồng bộ thông tin; nếu vậy, hãy kiểm tra trạng thái thay vì tạo bản ghi trùng lặp.
- Chờ cập nhật và kiểm tra. Thay đổi DNS cần thời gian lan truyền tùy cấu hình và bộ nhớ đệm. Dùng công cụ kiểm tra DNSSEC đáng tin cậy hoặc hỏi nhà cung cấp để xác nhận chuỗi xác thực hợp lệ, không chỉ dựa vào việc website mở được trên một thiết bị.
- Theo dõi sau khi bật. Kiểm tra website, email và các dịch vụ dùng tên miền. Lưu lại thông tin cấu hình, đồng thời theo dõi cảnh báo từ nhà cung cấp về chữ ký hoặc việc luân chuyển khóa.
Thứ tự thao tác trên là quy trình phổ biến, nhưng nền tảng có thể tự động hóa một số bước hoặc yêu cầu thứ tự khác. Hãy làm theo hướng dẫn của nhà cung cấp DNS và nhà đăng ký tên miền để tránh tạo khoảng thời gian không khớp giữa DNSKEY và DS.
Những lỗi cần tránh khi cấu hình DNSSEC
Lỗi phổ biến nhất là DS ở nơi quản lý tên miền không tương ứng với DNSKEY đang được xuất bản. Khi trình phân giải xác thực dữ liệu, sự không khớp có thể khiến tên miền bị xem là không hợp lệ. Người dùng trên một số trình phân giải có xác thực DNSSEC có thể không truy cập được website hoặc nhận lỗi tra cứu, dù cấu hình máy chủ vẫn còn.
Một tình huống cần đặc biệt chú ý là chuyển nhà cung cấp DNS hoặc thay đổi nameserver. Khóa mới có thể khác khóa cũ, trong khi DS cũ vẫn còn ở vùng cha. Trước khi chuyển, hãy đọc quy trình chuyển đổi DNSSEC của hai nhà cung cấp, xác định ai chịu trách nhiệm cập nhật DS và làm theo hướng dẫn để duy trì chuỗi tin cậy. Không nên xóa hoặc thay DS tùy tiện nếu chưa hiểu tác động.
Ngoài ra, tránh bật DNSSEC rồi bỏ quên việc quản lý khóa. Nếu nhà cung cấp hỗ trợ tự động ký và luân chuyển khóa, hãy kiểm tra trạng thái dịch vụ. Nếu thao tác thủ công, cần lưu thông tin cấu hình an toàn và có kế hoạch cập nhật khi khóa thay đổi.
Cách kiểm tra DNSSEC sau khi bật
Sau khi cấu hình, hãy kiểm tra ở cả hai phía: vùng DNS đã có chữ ký hợp lệ và DS đã được công bố chính xác tại cấp tên miền cha. Công cụ kiểm tra DNSSEC có thể cho biết chuỗi xác thực đang thành công hay bị lỗi, đồng thời chỉ ra vấn đề như thiếu DS, sai digest hoặc chữ ký hết hạn.
Bạn cũng có thể hỏi nhà cung cấp tên miền hoặc DNS để xác nhận trạng thái. Nếu nhận cảnh báo cấu hình không hợp lệ, hãy đối chiếu thông tin DS với dữ liệu được tạo từ vùng DNS; không nên thêm nhiều DS thử nghiệm. Trong thời gian xử lý, theo dõi website và email, bởi thay đổi DNS có thể ảnh hưởng đến các dịch vụ đang sử dụng tên miền.
Câu hỏi thường gặp về DNSSEC
Bật DNSSEC có làm website chậm hơn không?
DNSSEC bổ sung dữ liệu và bước xác thực trong quá trình phân giải. Mức ảnh hưởng thực tế phụ thuộc vào cấu hình và trình phân giải; không nên mặc định rằng DNSSEC sẽ khiến website chậm đáng kể. Nếu có vấn đề, hãy kiểm tra DNS và cấu hình vùng thay vì chỉ quy kết cho DNSSEC.
DNSSEC có thay thế chứng chỉ SSL/TLS không?
Không. DNSSEC xác thực dữ liệu DNS, còn chứng chỉ SSL/TLS giúp thiết lập kết nối HTTPS và xác thực website theo cơ chế riêng. Hai giải pháp có mục tiêu khác nhau.
Có nên bật DNSSEC cho mọi tên miền?
Nên cân nhắc nếu nhà đăng ký và nhà cung cấp DNS hỗ trợ quy trình rõ ràng, đồng thời có người theo dõi cấu hình. DNSSEC có thể tăng khả năng phát hiện dữ liệu DNS bị giả mạo, nhưng cấu hình sai có thể gây lỗi phân giải. Hãy chuẩn bị phương án quản lý DS và khóa, nhất là khi thường xuyên chuyển đổi dịch vụ DNS.
Kết luận
DNSSEC bổ sung chữ ký số và chuỗi tin cậy để trình phân giải có thể xác thực dữ liệu DNS, qua đó giúp giảm nguy cơ người dùng bị dẫn đến địa chỉ giả mạo. Công nghệ này không mã hóa DNS, không thay thế HTTPS và cần được cấu hình nhất quán giữa nhà cung cấp DNS với nơi quản lý tên miền.
Trước khi bật, hãy kiểm tra khả năng hỗ trợ, làm theo hướng dẫn của các đơn vị đang quản lý tên miền và xác minh trạng thái sau khi cấu hình. Nếu chưa chắc về DS, khóa hoặc kế hoạch chuyển DNS, hãy liên hệ bộ phận hỗ trợ để được hướng dẫn trước khi thay đổi.
- #DNSSEC
- #DNS
- #bảo mật DNS
- #tên miền
- #quản trị website